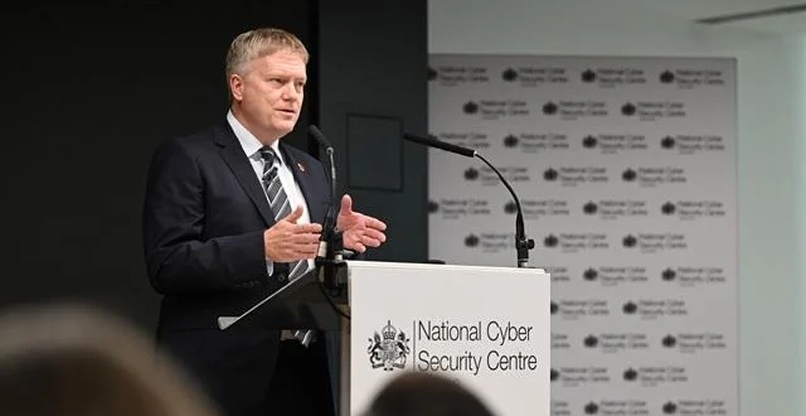
בסמיכות זמנים מפתיעה, ובלא קשר מוכח למתקפת הסייבר על מקפיאים ומקררים במרכולים באירופה, פרסם אתמול (ג') המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) את הסקירה השנתית שלו ל-2026, תחת הכותרת State of the Cyber Nation. במרכז הסקירה עומדת הערכה שלפיה "סביר מאוד" שנוזקות מבוססות בינה מלאכותית ישמשו במתקפות כופר נגד תשתיות לאומיות קריטיות בבריטניה עד שנת 2028. האזהרה מתמקדת בין היתר ברשתות חשמל, מערכות מים ומתקני ייצור, שבהם פגיעה במערכות המחשוב עלולה להוביל גם לשיבוש הפעילות הפיזית. לפי הסוכנות הבריטית, השינוי שמביאה הבינה המלאכותית אינו בהכרח יצירת סוג חדש של נשק סייבר, אלא האצת יכולתם של תוקפים לחקור מערכות, להתאים את כלי התקיפה ולפעול בקצב שמקשה על המגינים להתמודד עמם. ד"ר ריצ'רד הורן , ראש המרכז, תיאר את החשיפה הגוברת של מערכות השולטות באספקת חשמל, בטיהור מים, בסכרים, בקווי ייצור ובציוד חימום, קירור ואוורור. לדבריו, מתקפת הסייבר שפגעה השבוע במערכות קירור במרכולים ברחבי אירופה מדגימה כיצד חדירה למערכת דיגיטלית עלולה להשפיע על פעילות פיזית ולשבש את המסחר היומיומי. המרכז הבריטי מתאר את הבינה המלאכותית כמכפיל כוח שמאיץ ניסיונות פישינג, איתור פגיעויות, פיתוח נוזקות וניצול חולשות אבטחה. עם זאת, הסוכנות ציינה כי באירועים שבחנה לא זוהתה עדיין מתקפה אוטונומית לחלוטין. "די עם טכנולוגיה בזול" "פגיעויות שסבלנו והכלנו יותר מדי זמן עלולות להתגלות כעת ולהיות מנוצלות בהיקפים שבעבר היו בלתי נתפסים", הזהיר הורן. לדבריו, ארגונים אינם יכולים להמשיך לדחות השקעות באבטחה ולהסתמך על מערכות ישנות שאינן מוגנות כראוי. הסוכנות הסבירה כי הבינה המלאכותית מאפשרת לתוקפים למפות מטרות, לנסח הודעות פישינג משכנעות, לחשוף ליקויים בתוכנה ולפתח כלי ניצול במהירות רבה יותר מכפי שמתאפשר בעבודה ידנית. היכולת הזאת משפיעה גם על האופן שבו ארגוני ההגנה צריכים לחלק את משאביהם, משום שהם נדרשים להתמודד עם היקף גדול יותר של ניסיונות תקיפה. לפי המרכז, החשש העיקרי אינו בהכרח מפני שיטות תקיפה חדשות לחלוטין, אלא מפני היכולת להשתמש בשיטות המוכרות בקצב גבוה יותר, ובהתאמה מדויקת יותר למערכות המותקפות. בכך עלולה הבינה המלאכותית להרחיב את הפער בין יכולות התוקפים לבין המשאבים העומדים לרשות המגינים. סין, רוסיה ואיראן במוקד האזהרה הסקירה מציינת את סין כמדינה שמצויה בעמדה טובה במיוחד לניצול יכולות בינה מלאכותית נגד תשתיות אסטרטגיות. רוסיה , לפי המרכז הבריטי, ממשיכה בפעולות סייבר מתחת לסף של עימות צבאי גלוי, ואילו איראן מהווה אף היא מקור למתקפות המכוונות נגד בריטניה. בהקשר הרוסי הזכיר המרכז מתקפת סייבר שסוכלה בדצמבר 2025 נגד תשתיות אנרגיה בפולין. המתקפה יוחסה לשירות הביטחון הפדרלי הרוסי, FSB , ולפי הרשויות הבריטיות, אילו הצליחה, היא הייתה עלולה להוביל לניתוק אספקת החשמל לכחצי מיליון בני אדם. מלבד הסיכון הגובר לתשתיות, הסוכנות מצביעה גם על ניסיונות פישינג מתמשכים נגד פוליטיקאים, פקידי ממשל ואנשים הנמצאים בסיכון גבוה. במקביל נרשמת עלייה בניסיונות לפרוץ לחשבונות ביישומי מסרים מיידיים. סוכנויות מודיעין בהולנד הזהירו במרץ מפני פעילות של האקרים הנתמכים בידי הממשל הרוסי, שהתחזו לאנשי תמיכה טכנית כדי להשתלט על חשבונות משתמשים. הדפוס הזה ממחיש כיצד גם מתקפות המבוססות על הנדסה חברתית ממשיכות להתפתח, לצד השימוש הגובר בכלי בינה מלאכותית. "הטכנולוגיה תמיד השפיעה על אבטחת סייבר. מה ששונה היום הוא הקצב", נכתב בסקירה הבריטית. לפי המרכז, היכולת של מדינות לרתום טכנולוגיות חדשות תשפיע יותר ויותר על יעילות פעילות הסייבר שלהן. נזקי הסייבר בבריטניה: מיליארדי ליש"ט בשנה על פי נתוני ממשלת בריטניה המובאים בסקירה, פעילות סייבר זדונית גורמת לארגונים במדינה נזק מוערך של כ-14.7 מיליארד ליש"ט בשנה. בין האירועים הבולטים שהוזכרו נמצאת מתקפת הסייבר על יגואר לנד רובר , שגרמה לשיבושים ממושכים בפעילות הייצור והמכירות של החברה ולנזקים שנמשכו גם לאורך שרשרת האספקה. היצרנית דיווחה על עלויות ישירות הקשורות למתקפה בהיקף של כ-196 מיליון ליש"ט. הנתונים ממחישים את העובדה שפגיעת סייבר עלולה לחרוג בהרבה מגבולות מחלקת המחשוב ולהפוך למשבר תפעולי ועסקי. לפי הסוכנות הבריטית, תקציבים לבדם אינם יכולים לסגור את פערי האבטחה. ארגונים זקוקים גם לעובדים מיומנים ולזמן כדי לתקן ליקויים, אך אלה משאבים שחסרים במיוחד אצל מפעילי תשתיות ישנות. המרכז מזהיר כי מערכות מיושנות עלולות להישאר חשופות גם כאשר הבינה המלאכותית מקצרת את הזמן הדרוש לתוקפים כדי לאתר ולנצל חולשות אבטחה. האזהרות הקודמות של בכירי הסייבר בבריטניה הצביעו אף הן על האיום המתפתח ועל הצורך לחזק את ההגנה על תשתיות חיוניות. "נדרשת השקעה דחופה בחוסן סייבר" הורן קרא לארגונים שלא לדחות השקעות באבטחה ולא להמשיך להפעיל מערכות מיושנות ללא הגנה מספקת. הוא הזהיר כי מתקפות מוצלחות עלולות להוביל להפסקת שירותים חיוניים ולשיבושים בשרשראות אספקה. המרכז הבריטי סיכם את הסקירה בקריאה להשקעה דחופה בחוסן סייבר ולביצוע שינויים משמעותיים בארגונים. לפי הסוכנות, הכלים, התקנים ומסגרות ההגנה הנדרשים כבר קיימים, אך ארגונים חייבים ליישם אותם כדי להתמודד הן עם מתקפות הסייבר המוכרות והן עם אלה שייעשו בסיוע בינה מלאכותית. הפוסט בריטניה מזהירה: כופרות מבוססות AI עלולות לשתק תשתיות חיוניות הופיע ראשון ב אנשים ומחשבים - פורטל חדשות היי-טק, מיחשוב, טלקום, טכנולוגיות
בריטניה מזהירה: כופרות מבוססות AI עלולות לשתק תשתיות חיוניות